
AndroidStudio安全管理签名文件keystroe和签名密码(星空武哥)
作者:袖梨
2022-06-25
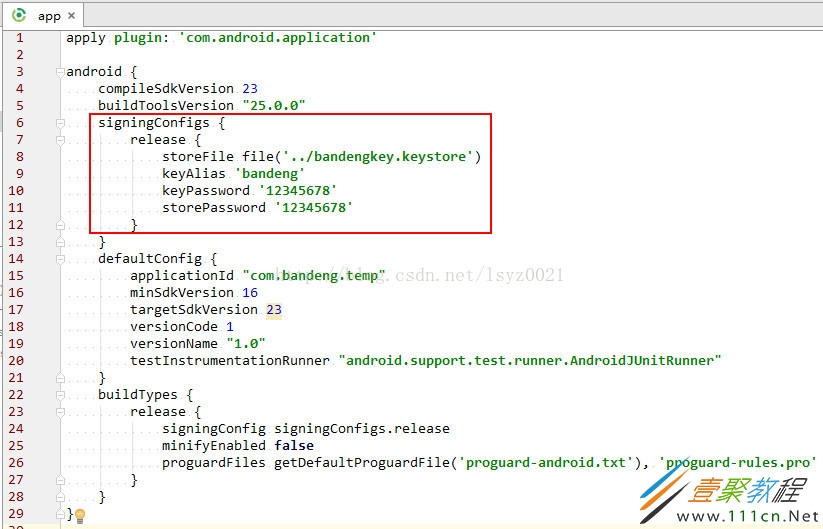
我们在使用AndroidStudio进行release版的apk签名的时候,往往都是将签名文件keystore放在项目中,密码写在build.gradle中,keystore和密码就随着代码上传到了Git仓库中了,这样往往很不安全,因为这样被人获取。
这是修改之前的app中的build.gradle签名配置
那么怎样才能更加安全的管理我们的keystore和密码呢?今天我就教给大家如何实现keystroe的安全管理。
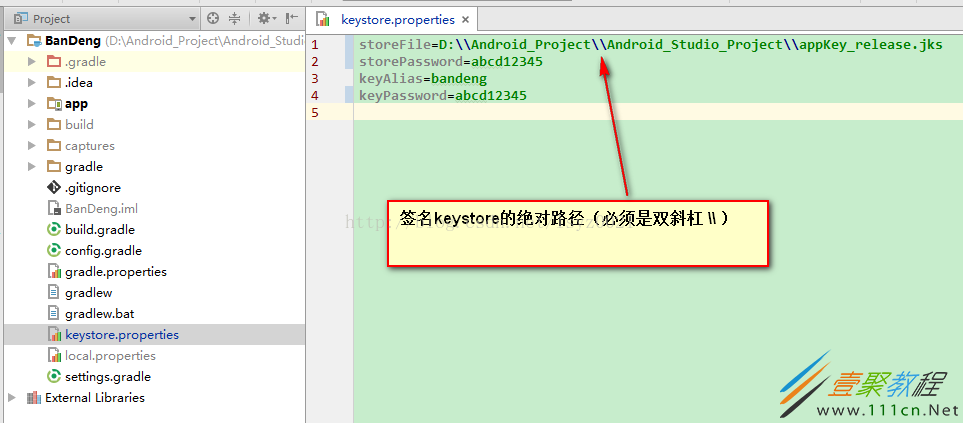
首先我们在project下新建一个“keystore.properties”文件,将keystroe的绝对路径和密码、别名等信息配置好。
接下来我们在build.gradle中配置签名信息共三步
修改之后的配置
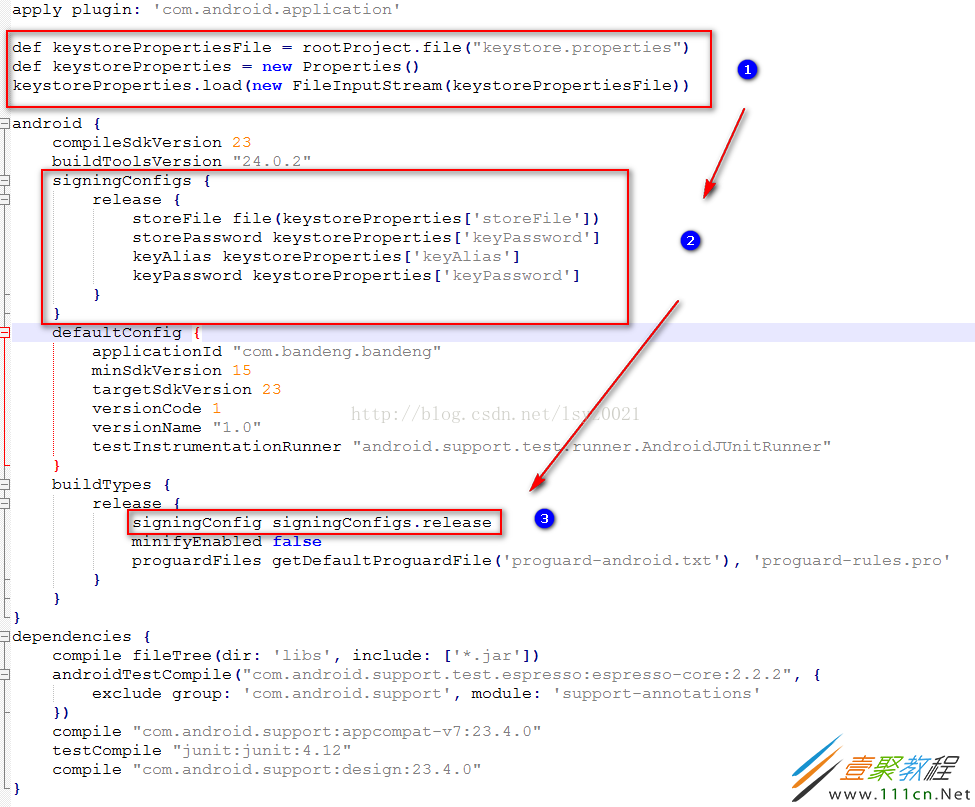
上面的三步分别是
第一步:创建一个文件输入流FileInputStream获取keystore.properties文件流
第二步:通过输入流获取keystore.properties的配置内容
第三布:引用签名
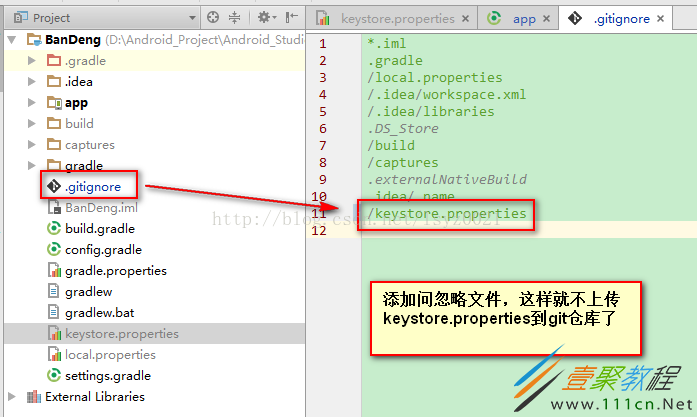
那面这样怎么能显示出来比之前的安全呢?其实还有一步没有做呢?将keystore.properties添加到忽略中,这样就不上传keystore.properties文件到git仓库,使签名的敏感信息与上传上到git仓库的代码隔离开了,这样就我们的签名信息就安全了。
相关文章
-
韩剧再婚皇后阿里云盘全集高清1080P资源链接-韩剧再婚皇后免费阿里云盘资源下载4K高清无删减版链接
游戏攻略 2026-11-06
-
poipiku网站如何打开-poipiku官网网页版访问入口
游戏攻略 2026-11-06
-
明日方舟:终末地-云游戏畅玩入口-明日方舟:终末地-网页版在线直连地址
游戏攻略 2026-11-06
-
poki在线小游戏网页版-poki免费游戏大全入口
游戏攻略 2026-11-06
-
poki游戏入口-点开即玩-poki游戏-在线免费畅玩
游戏攻略 2026-11-06
-
原神akt大佬资源viciNeko入口链接-原神akt大佬资源网页vicineko入口链接分享
游戏攻略 2026-11-06








