一文完整指南Codex提示Reconnecting waiting for network的原因与解决做法
平时做技术实践时,很多问题不是概念不会,而是细节没串起来。拿“一文详细解析Codex提示Reconnecting waiting fo……”来说,它看着像小点,放到项目里常会牵出环境、配置、兼容性和维护成本。下面按实际采用顺序,把思路、关键写法和容易踩坑的地方讲清楚,便于大家直接对照操作。
本文讨论 Codex(CLI / 桌面端 / IDE 扩展)在复杂网络环境在这个场景下,—— 企业内网、公司防火墙、安全网关、统一代理 —— 下出现Reconnecting... waiting for network提示的原因与排查方法。核心是一个典型的长连接兼容性问题,不涉及任何特定网络环境的绕过。
0. 先说结论
Reconnecting... waiting for network(有时演进为 Reconnecting 1/5 … 5/5)结合项目来看,不是模型在 “思考”,而是 Codex 与服务端之间的传输连接没能建立或被中断,正在按指数退避策略自动重连。
在企业办公网络里,最常用的原因有两个:
- 在这个场景下,防火墙 / 安全网关 / 代哩服务務器能转发普通 HTTPS 请求,却没有正确放行或维持 WebSocket(
wss://)长连接; - 应用进程没有继承系统或企业统一代理设置,导致它按 “直连” 方式发起连接而失败。
在这个场景下,理解了 Codex 的传输与重连机制,这两类问题都有标准、正当的解决方式(联系网络管理员放行、让应用读取系统代理、或改用 HTTP 流式传输)。
1. 这句话到底在说什么
完整提示通常是:
Reconnecting... waiting for network
Reconnecting... (1/5)
Reconnecting... (2/5)
Reconnecting... (3/5)
Reconnecting... (4/5)
Reconnecting... (5/5)
结合项目来看,有时卡上几十秒后,答案又正常得到了。这个 “等一会儿能用” 的特征,容易被误判成模型响应慢。
实际上,这是 Codex 的传输层自愈(transport-level self-healing)提示:它明确告诉你 “连接中断,正在重建”,而不是程序死机。把重连进度暴露出来,本身是高可用设计的一部分,避免用户误以为卡死而手动结束进程。
2. 原理:建连、重连与降级
2.1 两种传输通道:WebSocket 与 HTTPS 流式
结合项目来看,Codex 调用 Responses API 时,结果可借助两种通道得到:
| 传输方式 | 形态 | 特点 | 对中间网络设备的要求 |
|---|---|---|---|
WebSocket(wss://) | 持久的双向长连接 | 延迟低,适合长时间、持续交互的 Agent 工作流,默认优先采用 | 高:网关 / 防火墙需能稳定维持长连接 |
| HTTPS 流式 | 普通 HTTP 请求 + 流式响应 | 通用性最好,几乎所有网络环境都能借助 | 低:与普通网页请求一致 |
关键在于:WebSocket 对防火墙、安全网关、反向代理、流量审计设备的要求更高从实现思路看,。这些设备通常默认放行普通 HTTPS,却可能没有为 wss:// 长连接做相应设置(连接空闲超时过短、未放行升级握手、不兼容连接保活等),从而出现 “网页能开、普通接口能调,唯独长连接一直重连” 的现象。
2.2 连接失败 → 指数退避重连
结合项目来看,在 Codex 的错误分类里,ConnectionFailed、Timeout、Stream、Io 等属于可重试错误(retryable)。连接失败会被单独归为一档:
- 落到代码里,按 ** 指数退避(exponential backoff)** 逐次拉长等待间隔,等待上限由最大重连延迟参数封顶;
- 每次尝试都借助
Reconnecting... (n/max)暴露进度。
所以 1/5 → 5/5 本质是反复尝试重建长连接,每次都要先等待超时,整体时间被拉长。
2.3 重试耗尽 → 传输降级(WS → HTTPS)
当普通重试超过上限仍未成功,Codex 会触发传输降级:从 WebSocket 回退(fallback)到 HTTPS 流式传输,降级成功后继续执行。这解释了 “重连几次后又能正常回答” 的现象:
发起对话
↓
优先尝试建立 WebSocket
↓
握手失败,指数退避重试 1/5 … 5/5
↓
重试耗尽,回退到 HTTPS 流式传输
↓
回答正常得到
模型本身可能始终正常,失败的只是它优先选择的传输通道。
3. 常用原因分类
| # | 原因 | 典型特征 |
|---|---|---|
| 防火墙 / 网关未放行 WebSocket | 实际处理时,普通 HTTPS 请求正常,长连接建立失败;切换网络(如手机热点)后现象变化 | |
| 应用未继承企业 / 系统代理设置 | 浏览器正常,独立进程形式的客户端却连接超时 | |
| 认证状态失效(MFA / 登录态) | 请求已到达服务端,却被判为未授权而断开 | |
| 本地网络或服务端波动 | DNS 异常、系统时间错误、服务端临时不可用 |
4. 解决方案
用户级设置文件位置:
- Windows:
C:Users<用户名>.codexconfig.toml - macOS / Linux:
~/.codex/config.toml
修改后需完全退出并重启客户端才会生效。
方案一:先做基础网络连通性排查
在调整设置前,先排除最基础的问题:
- 结合项目来看,确认当前网络稳定,必要时切换网络(如有线 / 无线 / 手机热点)对比现象是否变化;
- 检查 DNS 是否能正常解析、系统时间是否准确(时间错误会导致 TLS 握手失败);
- 确认所用服务本身状态正常,排除服务端临时故障。
方案二:让应用遵守系统 / 企业代理
落到代码里,在采用统一代理的企业网络里,浏览器通常已借助自动设置脚本(PAC)或系统代理正常联网,但独立进程形式的客户端可能没有读取该设置,从而按直连方式失败。较新版本的 Codex 提供了开关,使其直接读取操作系统的代理设置。
在 config.toml 中加入(已有 [features] 段则只添加下面一行,段落头在整个文件中只能出现一次):
[features]
respect_system_proxy = true
说明:
true为小写布尔值,不加引号;- 该选项用来让应用遵循系统已有的代理设置,适用来企业统一代理环境;旧版本若没有此项,请先升级客户端;
- 保存后完全退出并重启。
方案三:网络设备不兼容 WebSocket 时,改用 HTTP 流式传输
落到代码里,如果确认普通 HTTPS 可通、但 WebSocket 始终无法建立(常用于策略较严格的企业网络),能够定义一个不采用 WebSocket 的提供方,让客户端直接走 HTTP 流式通道,省去全部重连等待。
在 config.toml 中加入:
model_provider = "openai_http"

[model_providers.openai_http]
name = "OpenAI HTTP"
wire_api = "responses"
requires_openai_auth = true
supports_websockets = false
| 设置项 | 作用 |
|---|---|
model_provider = "openai_http" | 顶层设置,选择下面定义的提供方 |
name | 显示名称 |
wire_api = "responses" | 继续采用 Responses API |
requires_openai_auth = true | 沿用原有认证方式 |
supports_websockets = false | 核心:声明不采用 WebSocket,改走 HTTP 流式 |
注意:
model_provider必须是顶层键,不要误写入[model_providers.openai_http]表;若已存在该键则修改原值,不要重复定义;- 需修改用户级结合项目来看,设置文件,项目目录下的设置无法覆盖
model_provider与model_providers; - 实际处理时,这是用通用性换取稳定性的兼容性方案,网络环境兼容 WebSocket 后可随时还原。
修改前建议备份原文件:
cp ~/.codex/config.toml ~/.codex/config.toml.bak
方案四:联系网络管理员放行长连接
在企业网络里,WebSocket 无法采用的根本解决方式结合项目来看,是由网络 / 运维团队在防火墙、安全网关或反向代理上为相应域名放行 wss:// 连接,同时调大空闲连接超时、关闭对长连接的中途拦截。这属于正常的企业网络策略调整,建议携带明确的报错信息和目标域名提工单处理。
方案五:认证状态失效时重新登录
从实现思路看,若请求已到达服务端却被判为未授权而断开,常用于账号启用了 ** 多因素认证(MFA)** 后,本地旧的登录会话失效,而客户端未重新完成验证。
处理方式:
- 在浏览器中正常登录对应服务,进入 Settings → Security,确认多因素认证状态;
- 完全退出客户端(结束后台进程,而不仅是关闭窗口);
- 重新启动客户端并重新登录,使其建立新的有效会话。
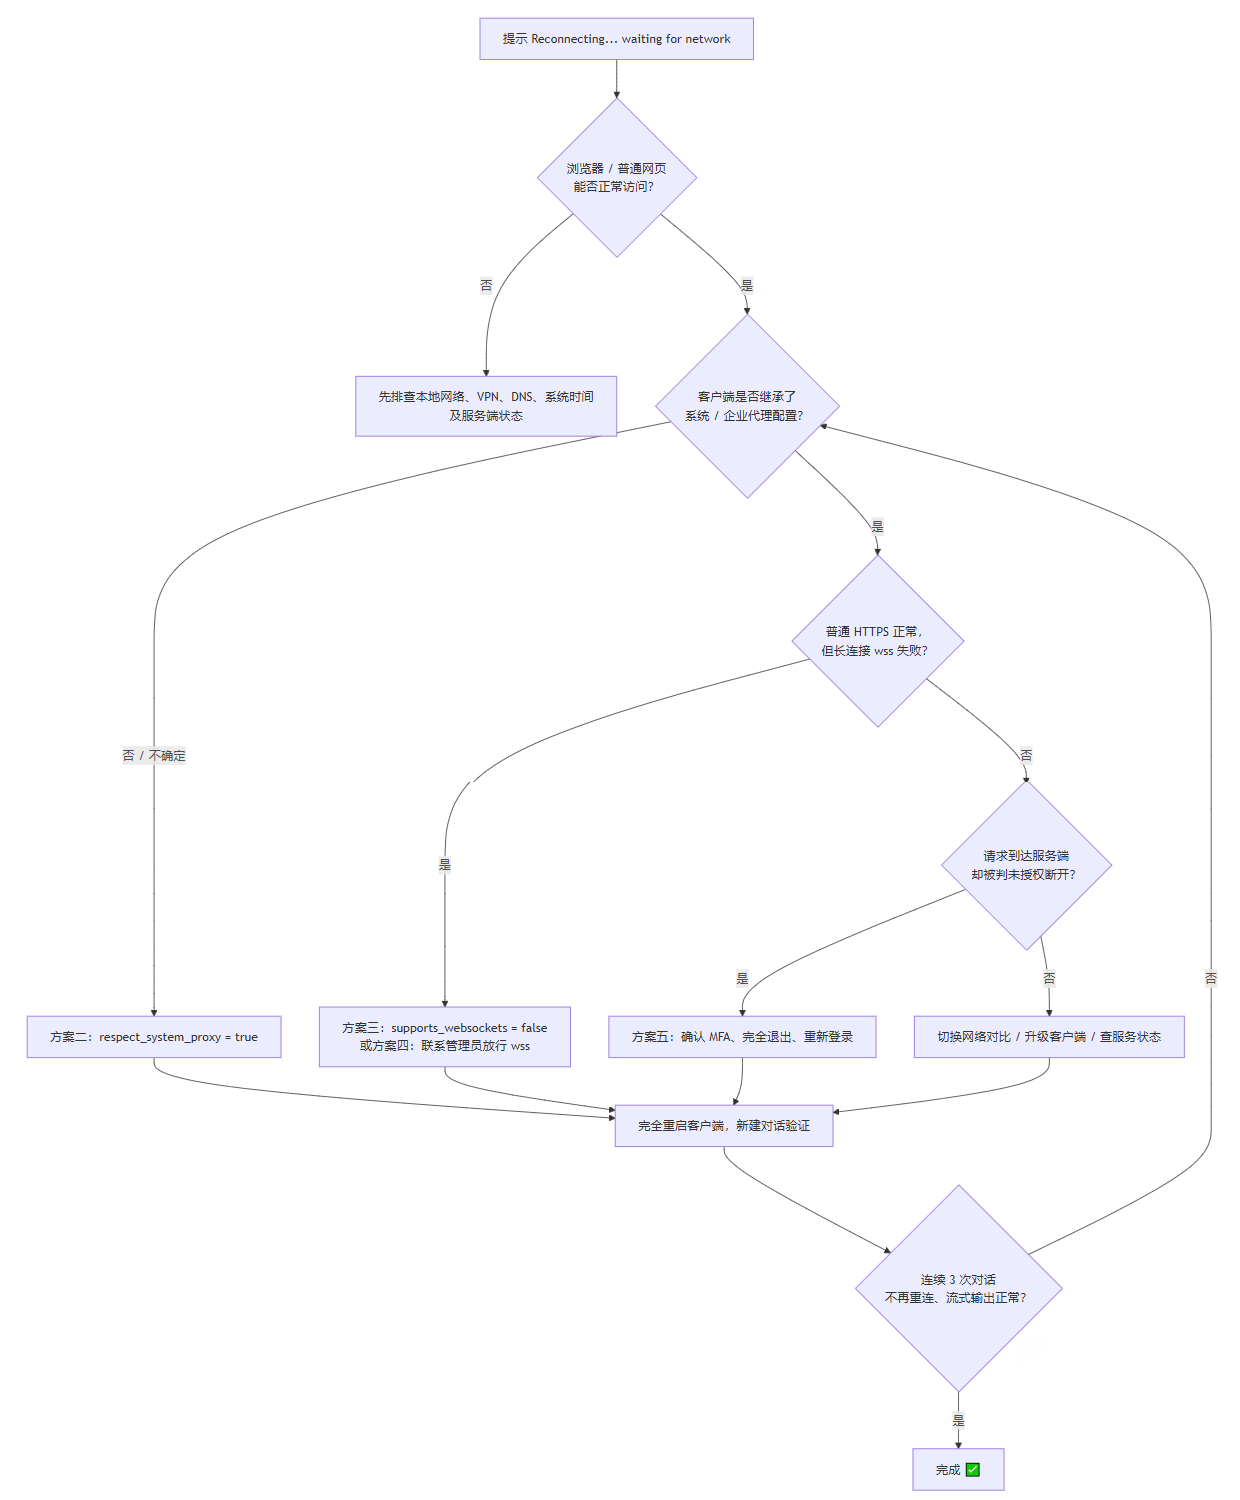
5. 排查路径图
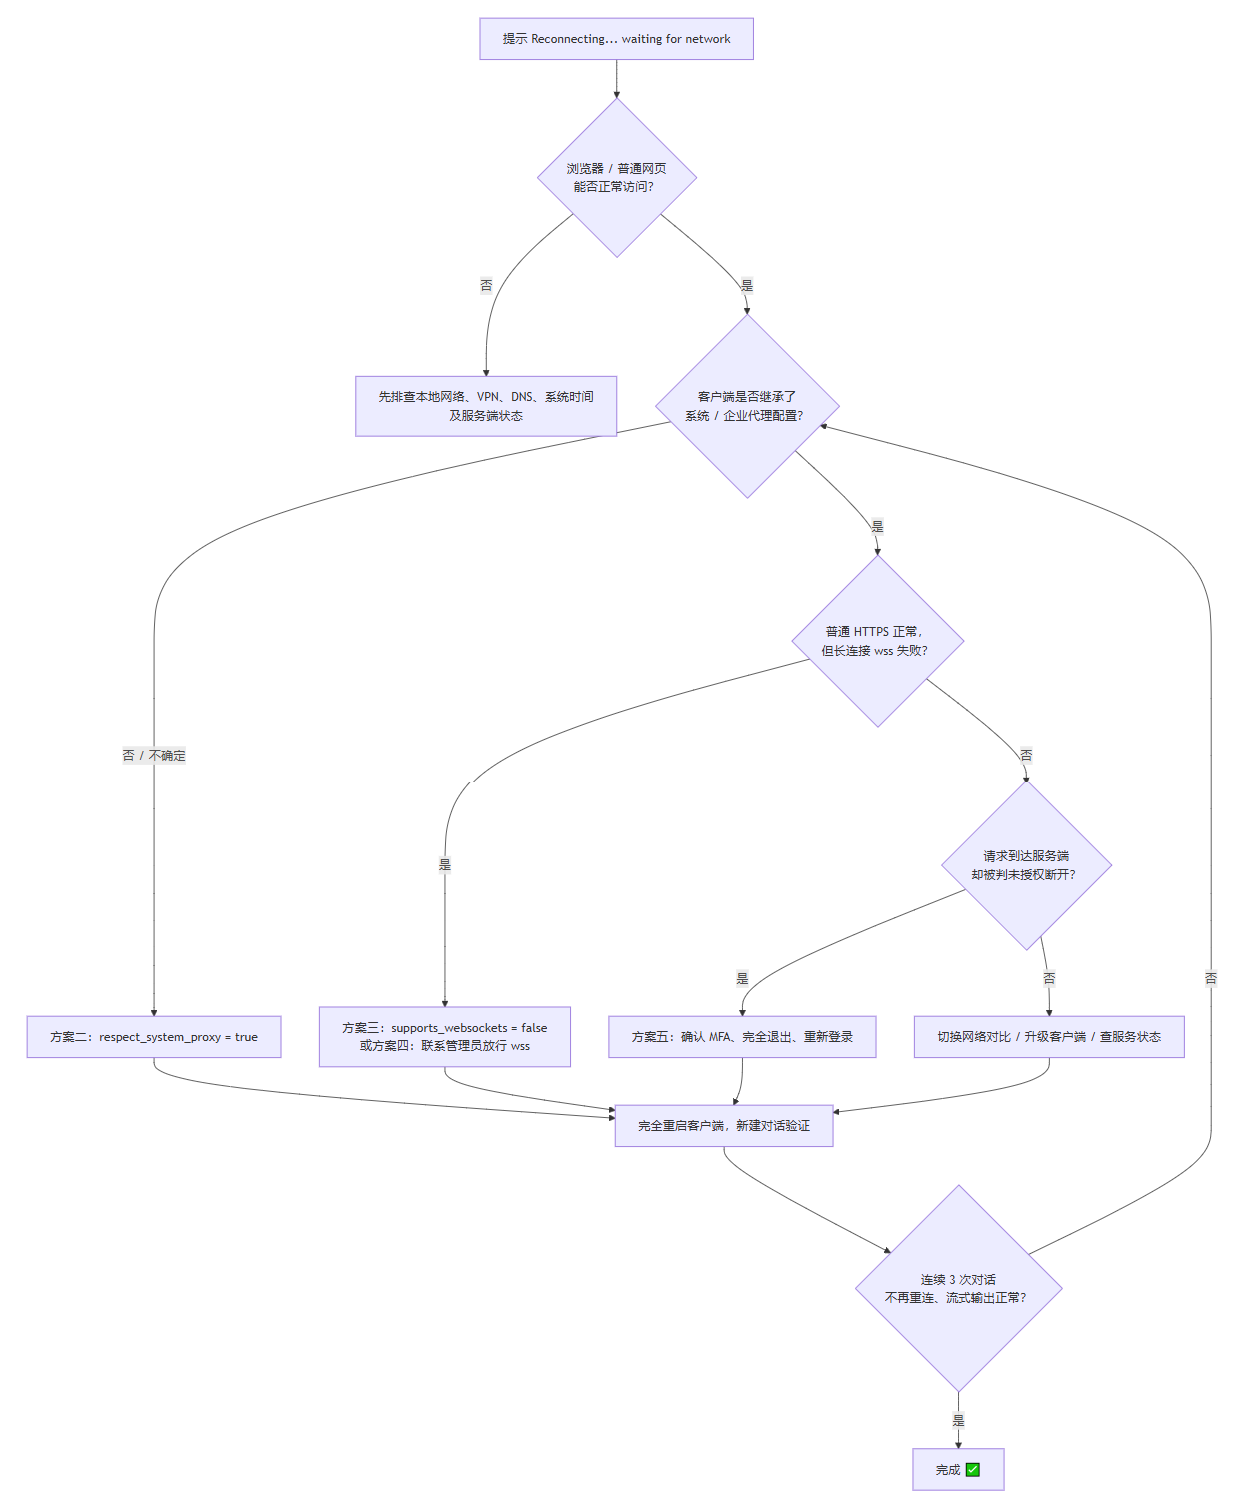
6. 如何确认已修复
重启后新建对话发送一条轻松消息,观察:
- 不再依次出现
Reconnecting (1/5)到(5/5); - 首个响应更快出现,直接进入正常处理状态;
- 连续新建 3 个对话均稳定(避免把偶然恢复误判为设置生效);
- 工具调用与长回答的流式输出正常。
仍异常时按序自查:设置中是否存在重复的 model_provider 或重复的 [features] 段;supports_websockets = false 是否位于正确的表内;修改的是否为用户级设置;当前网络是否对长连接有限制。
7. 常用误区
“重连是模型在思考。” 思考阶段与网络重连是两种不同状态,后者明确属于连接层。
“浏览器正常,客户端就一定正常。” 在这个场景下,独立进程不一定继承系统 / 浏览器代理,且 WebSocket 与普通 HTTPS 的网络设备要求不同。
“等它重连完能用就无需处理。” 落到代码里,每次请求都先经历多轮超时等待,明显影响效率,应从网络策略或传输方式上根治。
8. 小结
Reconnecting... waiting for network 是传输层自愈提示:连接失败 → 指数退避重连 → 重试耗尽后从 WebSocket 降级到 HTTPS;
企业网络中最常用的根因是网关未放行长连接与客户端未继承代理设置;
正当的解决路径:基础连通性排查 → respect_system_proxy 读取系统代理 → 必要时 supports_websockets = false 改用 HTTP 流式 → 联系管理员放行 wss → 认证失效则重新登录;
修改设置后务必完全重启,并连续测试 3 次确认。
从实现思路看,总的来说,Codex适合结合实际项目边做边理解。先抓住核心思路,再逐步补上细节和边界处理,最后效果会更稳定,也更容易复用。